Die Arbeit befasst sich mit dem Aufbau eines sicheren Firmennetzwerkes auf Basis von quelloffenen Softwarelösungen.
Open-Source, Security, Firewall, Webfilter, Proxy, Router, Switch, LDAP, Radius, VyOs, OPNsense, openswitch, Samba AD, OpenVPN
Durch diese Arbeit soll beurteilt werden, ob und welche Komponenten in einem Firmennetzwerk durch Open-Source Implementationen ersetzt werden können und welche nicht. Desweiteren soll überprüft werden, ob und wie der Unterhalt und die Sicherheit eines Netzwerkes durch Open-Source Alternativen beeinflusst wird. Zusätzlich soll geprüft werden, ob dies in einem professionellen Umfeld eingesetzt werden kann und wie sich die Lösungen auf die Performance auswirken.
Die meisten Unternehmen setzen heute auf proprietäre Netzwerklösungen. Dies ist oft mit hohen Lizenzkosten verbunden. Desweiteren besteht die Gefahr, sich durch den Vendor-Lock-In Effekt abhängig von einem spezifischen Produkt oder Lieferanten zu machen. Da die verwendete Software meist nicht quelloffenen ist, besteht keine Möglichkeit sicherzustellen, dass keine Daten ungewollt an Dritte abfliessen. Open-Source verfolgt hier einen komplett anderen Ansatz. Durch Quelloffener Code kann man sich Einblick in die Verwendete Software verschaffen. Zudem stellt die Verwendung von quelloffenen Standards sicher, dass die Komponenten nahtlost mit bestehnden Produkten integriert werden können.
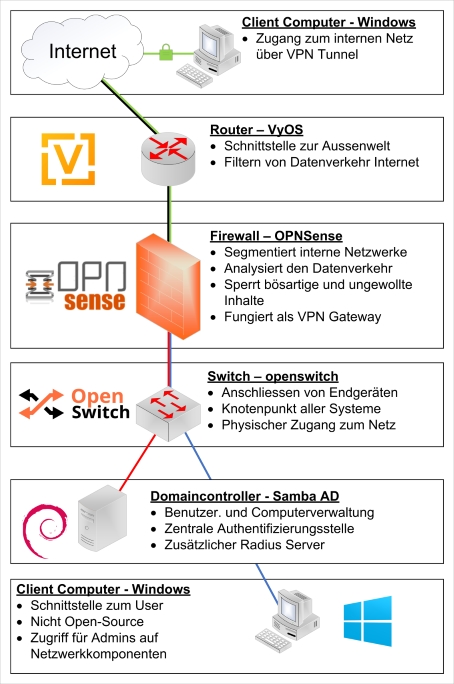
Es wurden verschiedene Produkte als Alternativen für bestehende Komponenten in Betracht gezogen. Nach dem Vergleich der angebotenen Funktionen wurden Hands-On Tests durchgeführt um sich einen Eindruck der Produkte zu verschaffen. Ansschliessend wurde ein Konzept für ein Beispielnetzwerk entworfen. Dies konnte im Netzwerklabor der FHNW mit einem Router, einer Firewall sowie einem LDAP Server und mehreren Client Computern aufgebaut werden. Dabei wurden alle Komponenten durch VirtualBox virtualisiert. Ein Hauptaugenmerk wurde dabei auf die Sicherung des Netzwerkes durch die Firewall und den Router gelegt. Beide komponenten implementieren Firewallregelen. Die Firewall fungiert zusätzlich als Proxyserver und analysiert und sperrt gegebenenfalls den Datenverkehr. Zusätzlich verwaltet ein Radius Server die Zugriffssteuerung auf die Netzwerkkomponenten. Für den Zugriff von Extern wurde ein VPN Gateway konfiguriert. Es konnte ebenfalls gezeigt werden, dass die Performance stark von der gewählten Hardware abhähgig ist und in einem produktiven Umfeld beachtet werden muss. Der Einsatz von Open-Source Lösungen kann, unter Anbetracht der gewählten Hardware, empfohlen werden. Hardwarenahe Komponenten (Switch) mit Open-Source Software auszustatten, kann in diesem Umfeld nicht empfohlen werden.
| IP6: | Bachelor Thesis |
| Projektdauer: | 24.02.2022 - 19.08.2022 |
| Aufwand in Personenstunden: | 720 |
| Teamgrösse: | 2 |
FHNW, Hochschule für Technik