Es wurde eine moderne Monitoring Lösung zur Überwachung von Netzwerkverbindungen realisiert. Die Verbindungen werden in einem zentralen System gesammelt und laufend ausgewertet.
Netzwerkverbindungen, Überwachung, Network Service Scanning, Lateral Tool Transfer, Exfiltration, Command and Control, C2, Port Knocking, MITRE ATT&CK.
Gegenwärtig machen immer wieder Cyberangriffe auf Firmen und Behörden Schlagzeilen. Es gibt verschiedene Kategorien von Angriffen und verschiedene Ansätze, um Angriffe abzuwehren. Ein Ansatz zur Verteidigung besteht darin, dass man versucht, schädliche Verbindungen ins Internet zu verhindern. Eine Reihe von Schadsoftwarefamilien nehmen mit Hilfe eines Remote Access Trojaners vom Zielrechner aus Kontakt zu einem missbräuchlichen Server im Internet auf (z.B. Command & Control Server). Wenn ein Benutzer die offenen Verbindungen auf seinem Rechner kontrolliert, so müsste er den genau richtigen Zeitpunkt treffen, um eine schädliche Verbindung zu finden. Deshalb ist ein durchgehendes Monitoring aller Verbindungen nötig, wenn ein Benützer oder eine Administration wissen will, was auf dem Rechner passiert. Auf dem Markt gibt es verschiedene Werkzeuge für 'Connection Monitoring' und Unterdrückung von schädlichen Verbindungen.
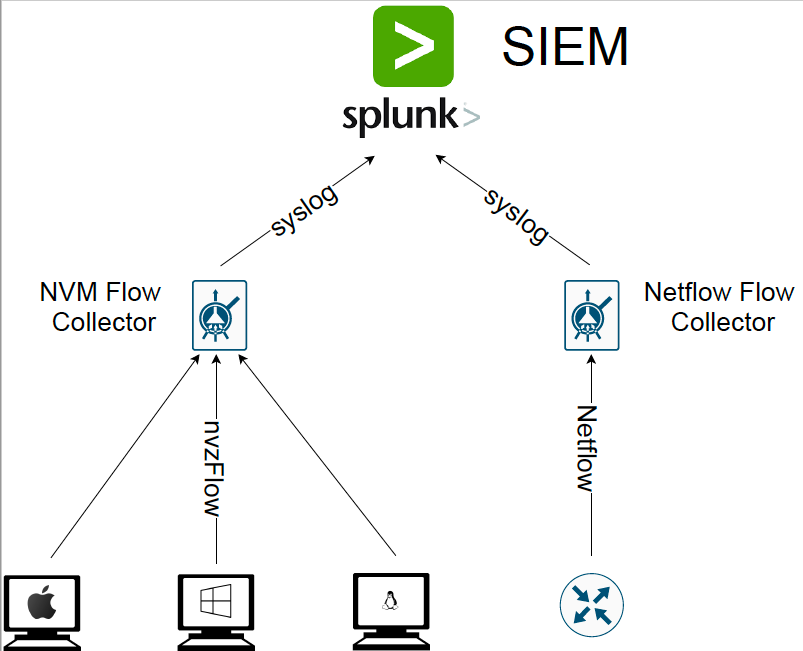
Die Ziele aus der Aufgabenstellung konnten in dieser Arbeit erreicht werden. Denn in diesem Projektbericht wurden Angriffsvektoren und Angriffsszenarien kategorisiert und zusammengefasst. Es wurde auf die Vor- und Nachteile von netzbasiertem und von clientbasiertem Monitoring eingegangen und erläutert, warum eine Kombination der beiden Ansätze einen Mehrwert bietet. Dazu wurden verfügbare Werkzeuge evaluiert und deren Vor- und Nachteile aufgezeigt. Auf Basis der theoretisch erarbeiteten Erkenntnisse wurde eine Monitoring Lösung entworfen und implementiert, welche alle eröffneten Verbindungen innerhalb eines Netzwerks darstellt und eine Analyse ermöglicht. Um die entstandene Monitoring Lösung zu testen, wurden malicous Software (Malware) entwickelt, welche das Verhalten von realen Angriffstechniken nachahmen und somit die regelbasierten Alarme auslösen können.
Christian Wernli, LinkedIn
Cyrill Meier, LinkedIn
Peter Gysel, peter.gysel@fhnw.ch