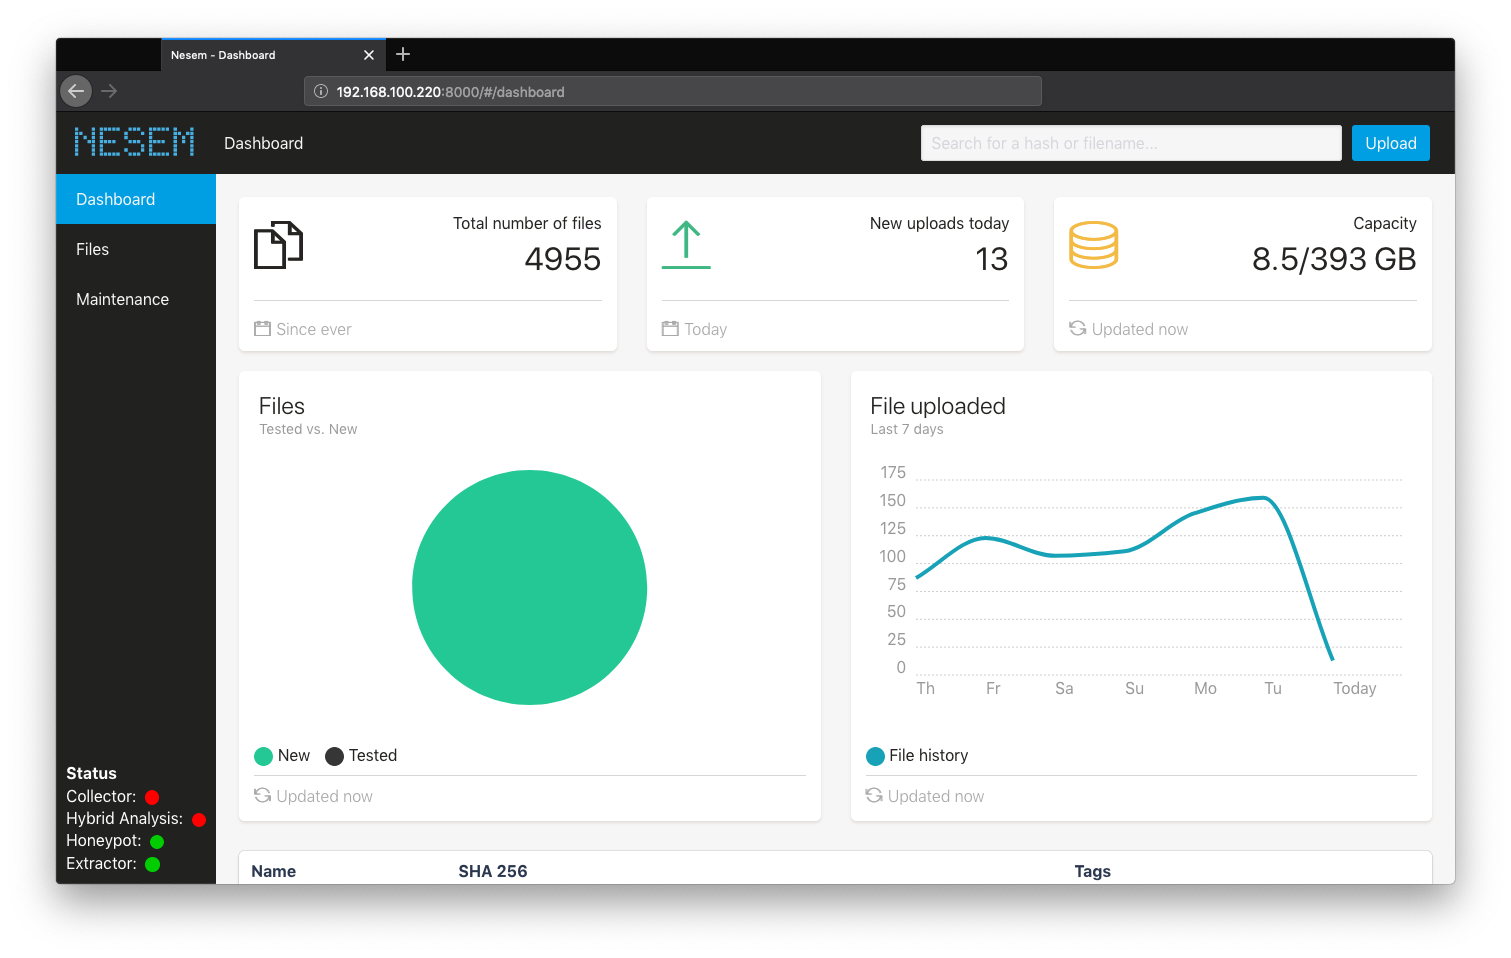
Dashboard des Beschaffungssystem
Erstellung eines automatisierten Beschaffungssystem für Malware mit sicherem Ablagesystem.
Python, Vue.js, MongoDB, Linux, Snake, ViperMonkey, HybridAnalysis, VirusTotal
Das Ziel dieser Arbeit ist die Analyse und der Vergleich von unterschiedlichen Malware-Beschaffungsquellen. Ebenfalls ist die Konzeption eines sicheren Ablagesystems, um den Befall der Infrastruktur zu verhindern, in der Zielsetzung enthalten. Des weiteren soll der Zugriff auf das Ablagesystem über ein modernes Web-UI erfolgen und weitere Funktionalitäten zur Bereinigung der Datenbank und zum Verwalten von Prozessen eingebunden werden. Bei der Beschaffung soll zudem die Extraktion von Payloads aus Container-Formaten betrachtet werden.
Um den Malware-Detektions-Ansatz des Network and Security Manager (NeSeM) zu testen, werden Malware-Samples benötigt. Diese Samples sollen sowohl aktuelle, wie auch ältere Malware beinhalten um eine möglichst gute Abdeckung zu erhalten. Einerseits wird massentaugliche Malware, welche bei Bulk-Attacken verstreut werden, benötigt, andererseits muss auch Malware, die bei gezielten Angriffen verwendet wird, getestet werden.
Projektdauer: 1 Semester
Aufwand in Personenstunden: 720 h
Teamgrösse: 2 Personen
Fachhochschule Nordwestschweiz
Institut für Mobile und Verteilte Systeme
Samuel Würgler
samuel.wuergler@students.fhnw.ch
David Hunziker
david.hunziker3@students.fhnw.ch
Prof. Dr. Peter Gysel
peter.gysel@fhnw.ch
Dominik Link
dominik.link@fhnw.ch