
Offensive Security Awareness Game
Ein 2D-Serious-Game, das Cybersicherheit durch einen Perspektivenwechsel vermittelt. Spielende schlüpfen in die Rolle von Angreifenden, um Social Engineering und Phishing hautnah zu erleben.
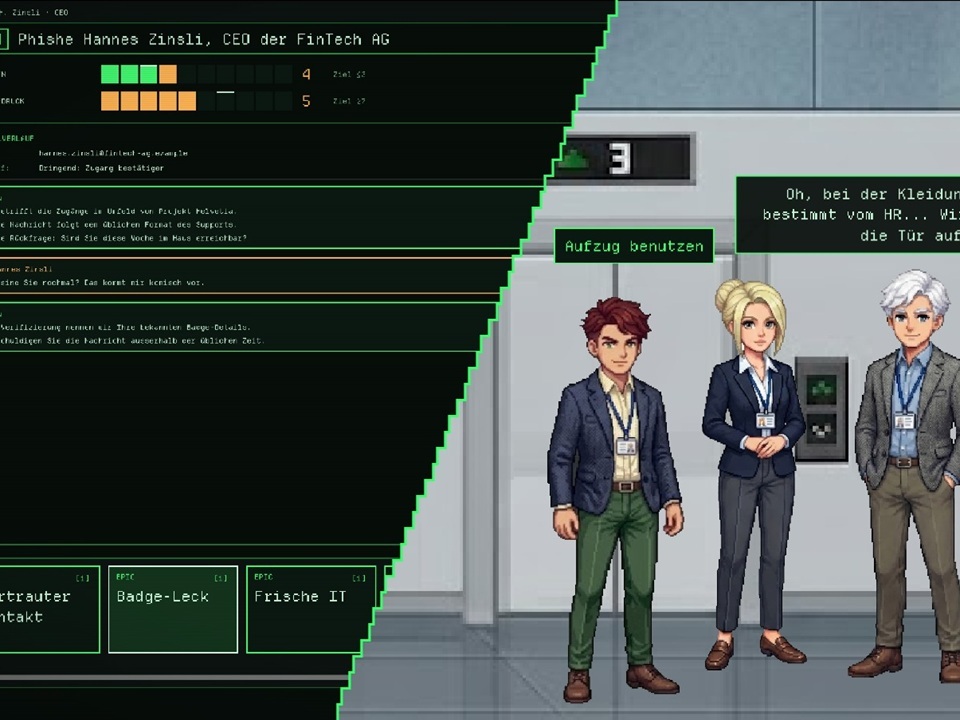
Szenen aus dem Spiel: Spear-Phishing und physische Infiltration
Ausgangslage
Der Faktor Mensch stellt in der Cybersicherheit einen der grössten und am häufigsten ausgenutzten Angriffsvektoren dar. Etablierte Sensibilisierungsmassnahmen wie theoretische Präsentationen weisen in der Praxis oft eine geringe Lernwirksamkeit auf und führen zu kognitiver Ermüdung bei den Mitarbeitenden. Unser Projekt setzt genau hier an: Anstatt Angriffe nur theoretisch abzuwehren, schlüpfen die Spielenden in unserem 2D-Serious-Game aktiv in die Rolle der Angreifenden, um Bedrohungen wie Spear Phishing oder ungesicherte Gebäude physisch und digital greifbar zu machen.
Zielsetzung
Das Hauptziel bestand darin, zu evaluieren, ob ein aktiver Perspektivenwechsel in einem Lernspiel zu einem höheren und nachhaltigeren Lerneffekt ("Decision Awareness") führt als eine klassische Text-Schulung. Hierfür wurde ein modulares 2D-Serious-Game im Pixel-Art-Stil mittels der Godot-Engine entwickelt. Die node-basierte Architektur erlaubt es, das Spiel künftig mit minimalem Aufwand um neue Angriffs-Level zu erweitern. Zudem wurde ein verzögertes Feedback-System (Resolve-System) integriert, das den Spielenden am Ende jedes Levels aufzeigt, welche Sicherheitslücken sie im Spielverlauf ausgenutzt haben.
Recherche (OSINT)
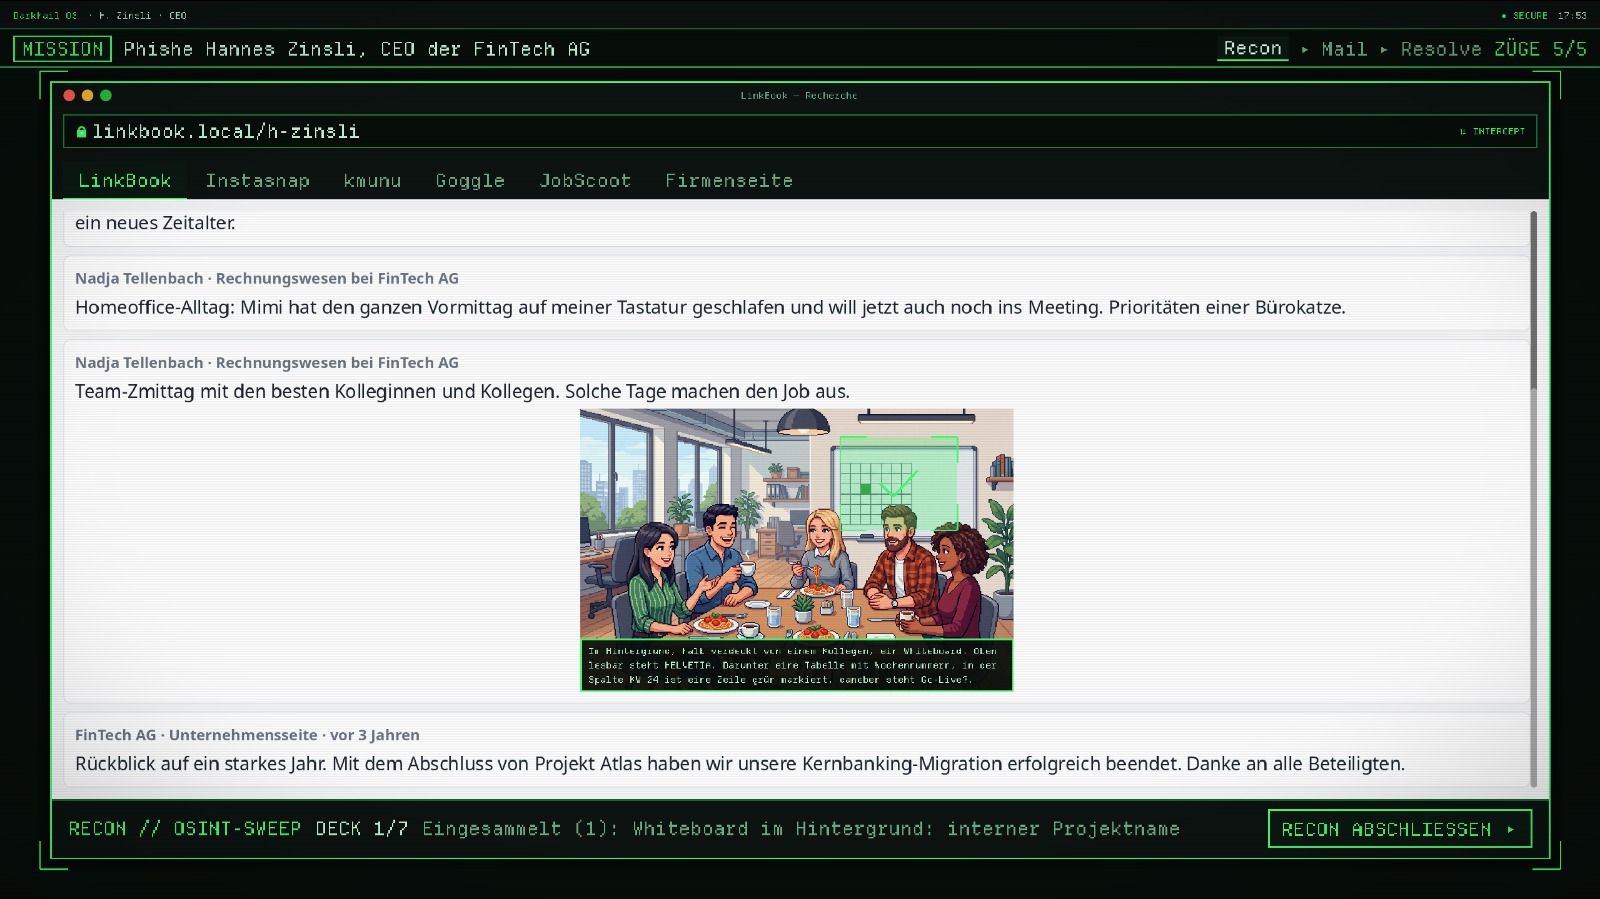
In der Rolle des Angreifers durchsuchen die Spielenden simulierte Plattformen wie Firmenwebseiten und Berufsnetzwerke nach nützlichen Informationen für den geplanten Phishing-Angriff.
Angriff (Spear Phishing)
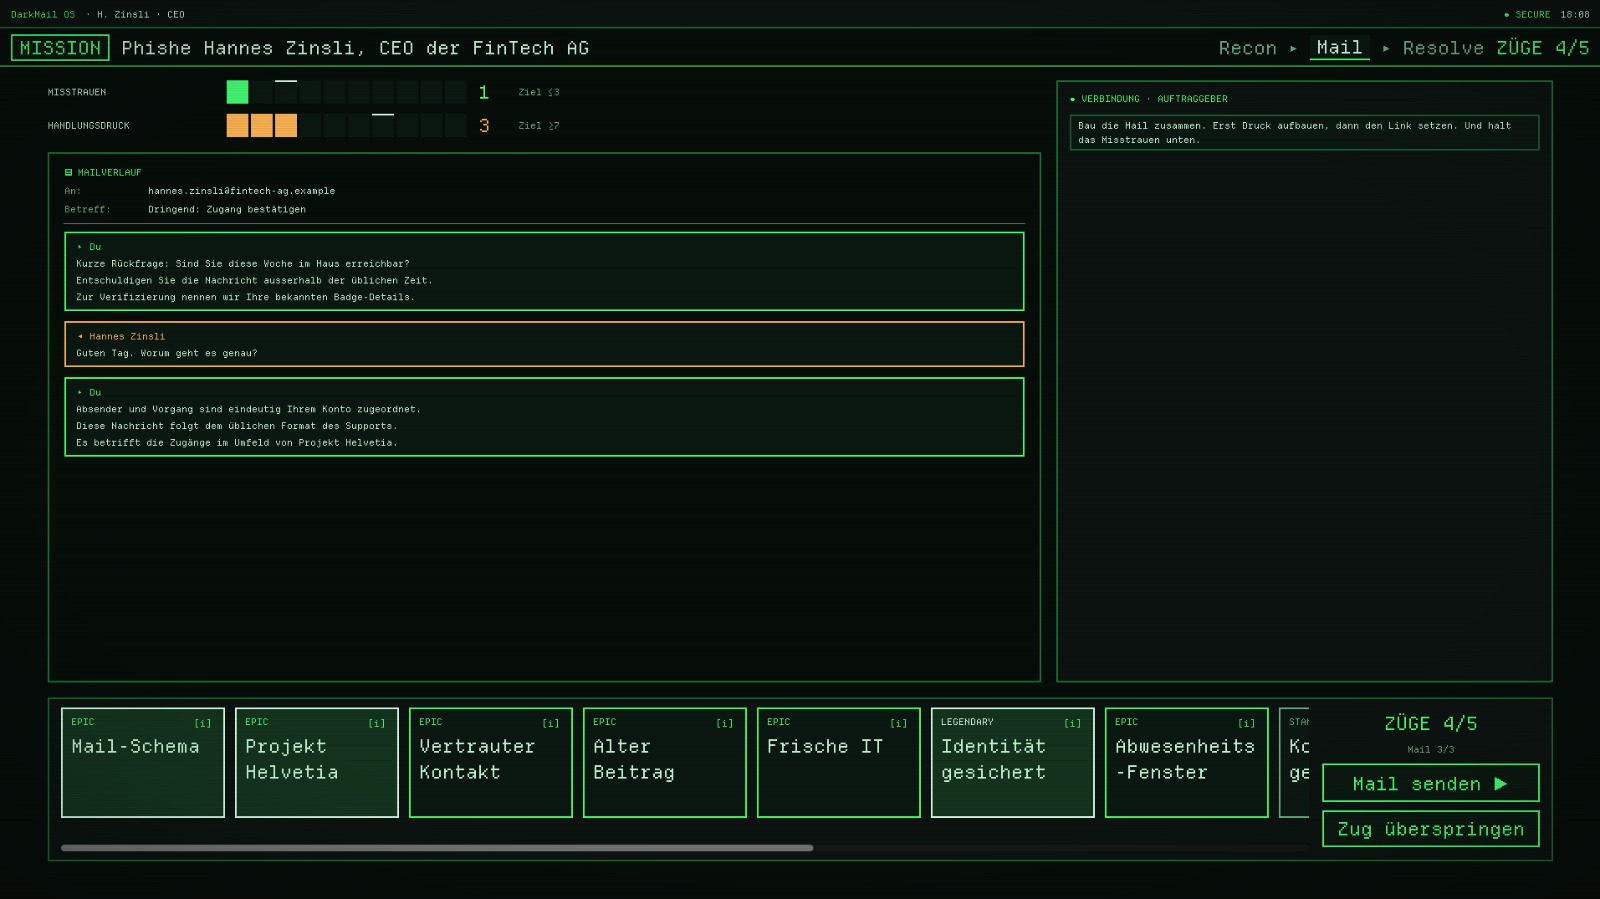
Die gesammelten Informationen werden strategisch eingesetzt, um Druck und Sympathie bei der Zielperson aufzubauen und sie schliesslich zur Herausgabe von Daten zu bewegen.
Infiltration (Bad USB)
Im zweiten Szenario gilt es, sich mithilfe psychologischer Tricks (wie dem Mitläufer-Effekt) unbemerkt Zutritt zu einem Bürogebäude zu verschaffen und einen USB-Stick zu platzieren.
Vorgehen & Methodik
Die Entwicklung erfolgte iterativ und agil nach der Kanban-Methode. Anschliessend wurde die Lerneffektivität des entwickelten Spiels in einer empirischen User-Studie im Pre-Post-Test-Design mit 20 Teilnehmenden evaluiert. Die Stichprobe wurde in eine Interventionsgruppe (Gamification) und eine Kontrollgruppe (Slideshow) unterteilt. Die Auswertung basierte auf automatisiert erfassten System-Telemetriedaten der Spiel-Sessions sowie auf den quantitativen Resultaten der Vor- und Nachbefragungen.
Ergebnisse
Die Resultate belegen die deutliche Überlegenheit des spielbasierten Ansatzes im Vergleich zur klassischen Präsentation:
- Bessere Transferleistung: Die Spielgruppe verbesserte sich bei anwendungsorientierten Aufgaben deutlich, z.B. von 40 % auf 90 % korrekter Antworten bei der Erkennung nützlicher öffentlicher Daten.
- Verständnis durch Perspektivenwechsel: 100 % der Spielenden bestätigten, dass die Angreiferperspektive das Verständnis für Betrugsmuster signifikant förderte.
- Klare Verhaltensabsichten: Die Interventionsgruppe zeigte eine homogene und starke Absicht, Sicherheitsrichtlinien (z.B. PC-Sperre, Zutrittskontrolle) künftig strikt anzuwenden.
- Vermeidung von kognitiver Ermüdung: Die Kontrollgruppe zeigte aufgrund der hohen textlichen Informationsdichte einen Leistungsabfall in der Nachbefragung.
Technische Schlüsselbegriffe
- Game EngineGodot
- ArchitekturNode-basiert, Modulares MVP, EventBus
- DatenanalyseGame Learning Analytics, Python, Pandas
- ForschungsmethodikPre-Post-Test, System Usability Scale (SUS)
Team
Simon Sprüngli
Yasha Lüscher
Betreuer
Prof. Dr. Christopher Scherb
Luc Heitz