Open Source Cloud- und Netzwerkinfrastruktur
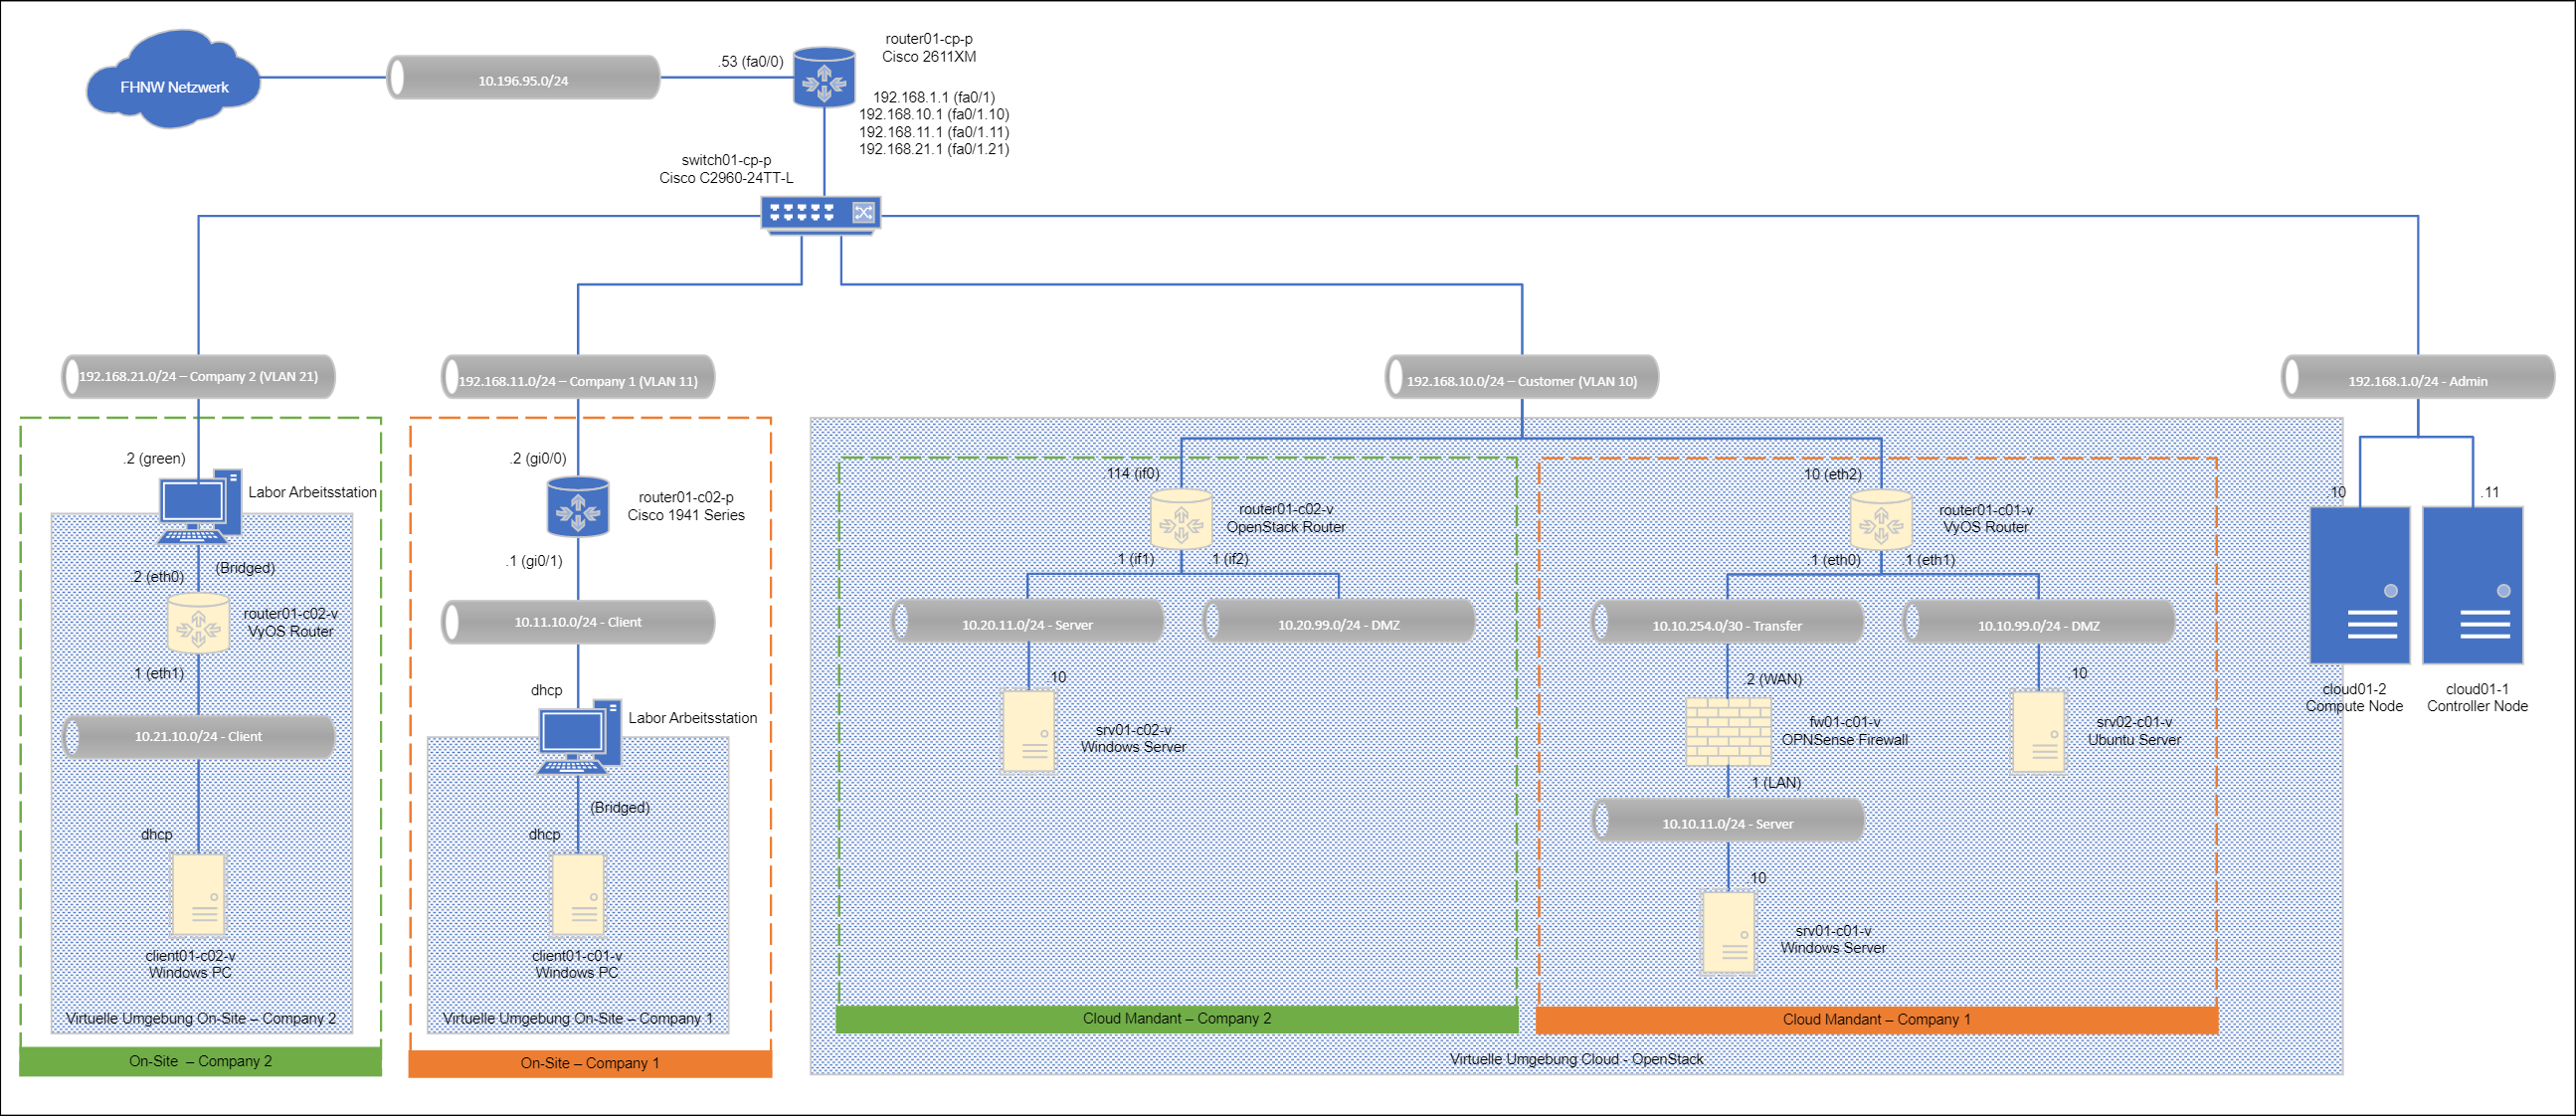
Es soll geklärt werden, welche Serverdienste, wie zum Beispiel AD, DNS, Print- und Fileserver in einer Cloud betrieben werden können. Dabei soll die Cloud, wie auch virtuelle Infrastruktur möglichst mit Open Source Produkten realisiert werden. Ebenfalls wird dabei dokumentiert, welche Risiken eine Verlagerung in die Cloud mit sich bringt. Ob in einer Cloud mit Security in Depth gearbeitet werden soll, ist ein weiteres Kernthema. Dazu wird analysiert, welche Möglichkeiten eine Open Source Cloud mit FWaaS und VPNaaS bietet. Diese Cloud nativen Sicherheitsdienste werden parallel mit virtuellen Router- und Firewall-Instanzen in der Cloud verglichen.
In traditionellen Firmennetzen werden folgende Netzwerkdienste angeboten:
Durch den Einsatz von VPN und VPNaaS können virtuelle Netzwerkinfrastrukturen mit On-Site Netzwerken verbunden werden. Dies ermöglicht den Betrieb von Serverdiensten in einer Cloud. Der Aufbau einer Open Source Cloudplattform kann mit OpenStack und dessen Kernmodulen sehr professionell realisiert werden. Diese ermöglicht eine AWS- und azureähnliche Nutzung von Clouddiensten. Die Verlagerung der Dienste in eine Cloud unterscheiden sich nur wenig von der Verwaltung in einem On-Site-Rechenzentrum. So ist zwar der Zugriff auf die Daten direkt nur mit einer VPN-Verbindung möglich, doch ist die Infrastruktur in der Cloud über das Webinterface auch ohne VPN möglich. Solange Dienste über das Internet erreichbar sind, ist eine Security in Depth Strategie sinnvoll. Mit OpenStack FWaaS und Sicherheitsgruppen wurde dabei eine alternative zur traditionellen Security in Depth realisiert. Diese spart Kosten, ist dabei aber weniger flexibel als der Aufbau mit einer VyOS Router- und einer OPNsense Firewallinstanz.
Fachhochschule Nordwestschweizhttps://www.fhnw.ch/de/