Eine generische Methode, Ransomware im SMB-Protokoll zu erkennen.
Ransomware, SMB, Netzwerk, Detection, IDS, Suricata, Open Source
In dieser Arbeit soll geklärt werden, ob ein NIDS auch die Verschlüsselung oder Exfiltration von Daten erkennen kann. Dazu werden verschiedene Lösungen miteinander verglichen. In einer Versuchsumgebung mit Suricata und Microsoft Windows wird das Verhalten von echter und synthetischer Malware beobachtet und versucht, damit eigene Erkennungsregeln zu entwickeln.
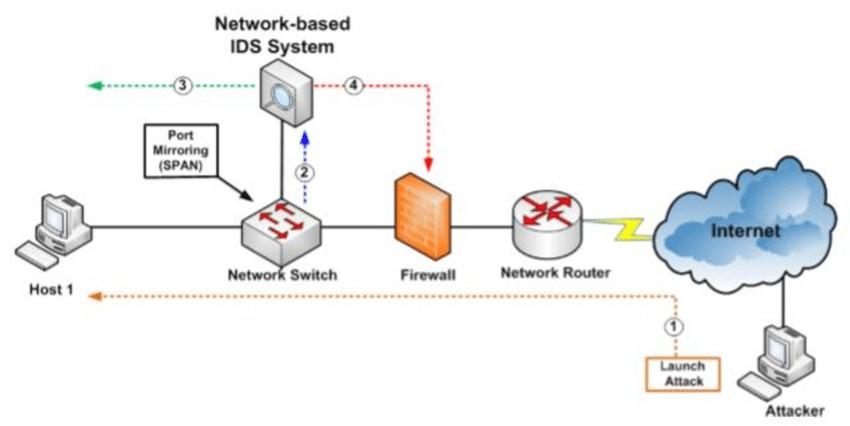
Datenexfiltration und Ransomware zählen zu den aktuell grössten Herausforderungen in der IT-Sicherheit. Eine Ransomware kann ganze IT-Systeme für mehrere Wochen lahmlegen. Der jährlich durch Ransomware verursachte Schaden wird mit mehreren Millionen US-Dollar beziffert. Anders als bei klassischer Malware kann ein Datenverlust nicht einfach beseitigt werden. Gegen diese Art von Bedrohungen müssen präventive Massnahmen getroffen werden. Mit dem Einsatz eines NIDS können wertvolle Erkenntnisse über die Vorgänge in IT-Netzwerken gewonnen werden. Das ist eine Massnahme, die auch in bestehenden Regularien empfohlen wird.
Signatur-basierte Regeln sind jedoch nur sehr kurzlebig. In einem Ansatz mit Protokoll-basierten Regeln soll das konzeptuelle Verhalten von Ransomware in einem Netzwerk erkannt werden.
Für diese Arbeit wurde das SMB-Protokoll und verschiedene Malware-Exemplare untersucht. Zudem wurde für Testzwecke ein eigener Ransomware-Prototyp entwickelt. Die Erkennungsregeln konnten die Manipulationen im SMB-Netzwerklaufwerk erkennen und wurden mit einem aktiven Ransomware-Exemplar verifiziert. Diese Regeln funktionieren unabhängig von der Malware Signatur und sind langfristig einsetzbar.
Das Ergebnis dieser Arbeit ergänzt die präventiven Massnahmen zur Erkennung von Ransomware und Datenexfiltration in IT-Umgebungen mit Netzwerklaufwerken. Wenn bereits ein NIDS wie Suricata eingesetzt wird, kann diese Lösung einfach in das bestehende System integriert werden. Der in dieser Arbeit vorgestellte Ansatz könnte auch auf weitere Netzwerkprotokolle übertragen werden.
n/a