Analyse und Detektion von Collection TTPs mit dem Focus auf T1123 Audio Capture und T1125 Video Capture Video Capture basierend auf dem MITRE ATT&CK Framework
NeSeM (Network Security Management Projekt), API-Monitoring, Dll-Hooking, Dll-Injection, C#, C++
MITRE ATT&CK ist eine Datenbank mit einer Sammlung von Angriffsvektoren und dient der Entwicklung von Abwehrwerkzeugen gegen Cyberangriffe. Sicherheitssoftwarehersteller kategorisieren ihre Funde entsprechend dieser Datenbank. Angriffsvektoren werden anhand der drei Kriterien Tactics, Technics and Procedures, kurz TTPs, beschrieben. Die Taktiken beschreiben das Ziel eines Vorgehens, z.B. Persistence. Dazu gibt es verschiedene Techniken, wie dieses Ziel erreicht werden kann. Die Prozeduren schliesslich beschreiben die konkrete Umsetzung der Technik. Bei der Taktik 'Collection' versuchen Angreifer relevante Daten von Nutzern und Systemen für weitere Ziele zu sammeln. Oft ist es eine Vorstufe zum Ziel 'Exfiltration'. Mit unterschiedlichsten Methoden (Screen Capturing, Video Capturing, etc.) versuchen Angreifer Prozeduren zu finden, wie sie unbemerkt Daten auf einem System sammeln können. Nicht nur vertrauliche Daten wie Passwörter oder Kreditkarteninformationen werden entwendet, sondern auch Video/Audio-Mitschnitte, mit welchen Opfer erpresst werden können. Die zugrunde liegenden Prozeduren sollen mittels des Verhaltens von Prozessen sichtbar gemacht und so erkannt werden. Im Rahmen eines MSE-Projektes wurden am Institut für Mobile und Verteilte Systeme eine Reihe dieser Angriffe nachgestellt. Es wurde versucht, TTPs anhand von Verhalten auf einem Rechner zu detektieren. Die bestehende Sammlung soll nun um Collection TTPs erweitert werden.
Während der Arbeit haben wir verschiedene Techniken der MITRE ATT&CK Datenbank analysiert, beschrieben und verschiedene Möglichkeiten zur Detektion definiert. Dabei konzentrierten wir uns auf die Techniken T1123 Audio Capture, T1125 Video Capture, T1056 Input Capture und T1113 Screen Capture. Das Verhalten der Techniken konnten wir anhand verschiedener Schadsoftware und der Beschreibung der MITRE ATT&CK Datenbank definieren und beschreiben. Dabei stellten wir fest, dass sich verschiedene Schadsoftware in ihrem Verhalten sehr ähnlich ist. Das Verhalten besteht jeweils aus einem API-Call Erstellung von Dateien und Verschieben von Dateien über ein Netzwerk.
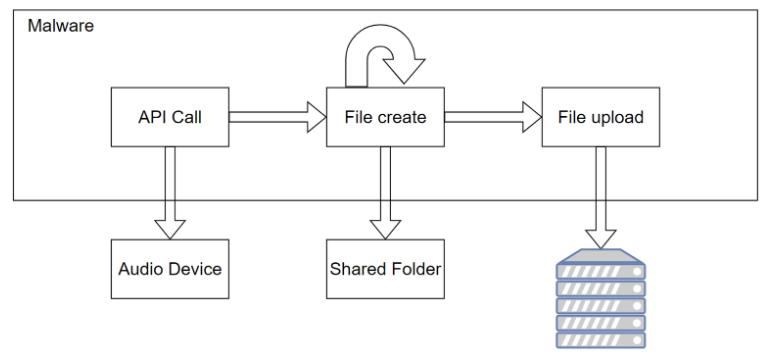
Die eingesetzten APIs, Datei-Formate und Netzwerkkommunikation unterscheiden sich jeweils. Wir stellten auch fest, dass es sehr viele verschiedene APIs gibt und es fast nicht möglich ist, jede zu überwachen. Mithilfe der Techniken Input Capture und Screen Capture erarbeiteten wir ein Verständnis für die Architektur des NeSeM. Wir konnten dabei feststellen, dass die Architektur des NeSeM sehr komplex ist. Wir haben auch erkannt, dass der NeSeM Agent bereits über viele Möglichkeiten zur Erkennung von Prozeduren der Techniken verfügt. Dazu zählen die DLL Injection für die API-Überwachung und System Notifikationen durch den Treiber für die Erkennung von Datei-Modifikationen und Netzwerkverbindungen. Unsere Implementation bauten wir auf den Erkenntnissen aus der Analyse auf. Wir entschieden uns dabei, verschiedene Windows Standard APIs zu überwachen. Das Resultat sind neue Profile für die Detektion der Techniken Audio Capture und Video Capture. Dabei werden die Profile für die Überwachung der API-Calls mit den Profilen für die Erkennung von Datei-Modifikationen und Netzwerkverbindung kombiniert. Die Detektion beschränkt sich auf die definierten APIs. Setzen Schadsoftware andere APIs ein, werden sie durch unsere Detektion nicht erkannt. Unsere Detektion erkennt das Verhalten der Techniken, unterscheidet aber nicht zwischen bewusster Benutzeraktion und schädlichem Verhalten.
Prof. Dr. Peter Gysel
Institut für Mobile und Verteilte Systeme FHNW
Remo Baeriswyl, remo.baeriswyl@students.fhnw.ch
Claudio Mader, claudio.mader@students.fhnw.ch
Prof. Dr. Peter Gysel, peter.gysel@fhnw.ch
Simon Kaspar, simon.kaspar@fhnw.ch
Ronny Häfeli, ronny.haefeli@fhnw.ch
