
Blackbox für Campla
Forensische Datensicherheit für E-Assessments: Eine unabhängige Plattform zur Erfassung und Verschlüsselung von Prüfungsdaten.
(Potentielles) Logo von Blackbox
Ausgangslage
Digitale Prüfungen auf dem Campla Lernstick erfordern nicht nur Stabilität, sondern auch Rechtssicherheit. Bisher fehlte eine standardisierte Lösung, um im Falle eines Rekurses effizient und rechtssicher auf forensische Daten (wie Screenshots oder Input-Logs) zurückgreifen zu können. Die Beweisführung war technisch aufwendig und datenschutzrechtlich heikel, da keine dedizierte Kette für Beweismittel existierte.
Zielsetzung
Das Projekt realisiert eine autonome Sicherheitsarchitektur, die losgelöst von der Campla-Software operiert. Das System zeichnet Beweisdaten im Hintergrund auf und überträgt sie verschlüsselt an einen zentralen Speicher. Der entscheidende Punkt: Die Entschlüsselung und Einsichtnahme der Daten erfolgt ausschliesslich im Falle eines Rekurses. Ohne einen solchen formalen Auslöser bleiben die Daten für niemanden, auch nicht für Administratoren, einsehbar.
Security Architecture
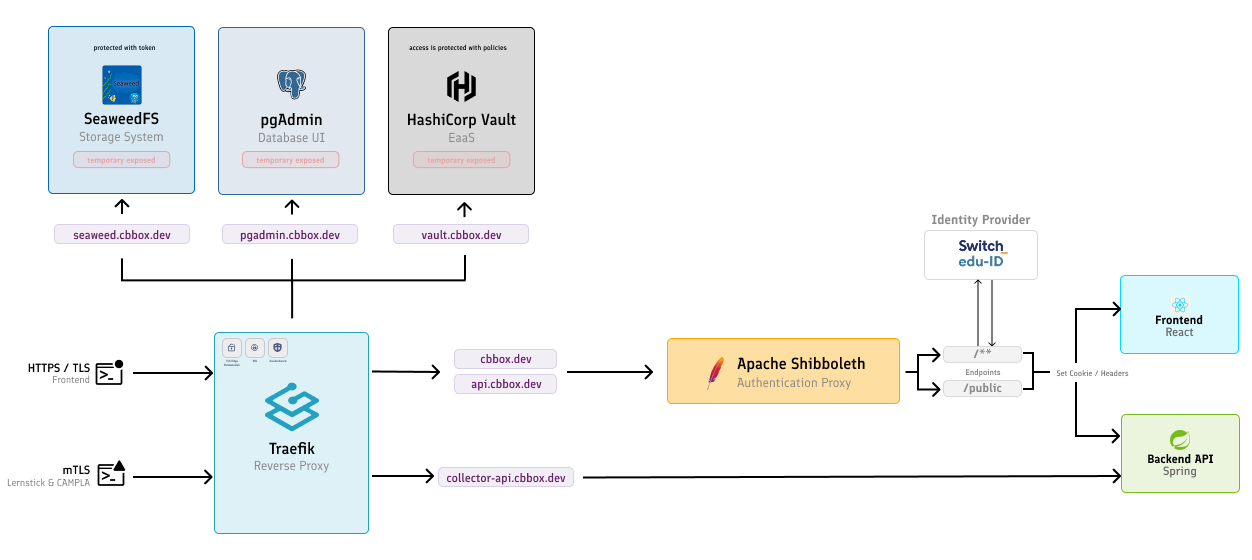
Darstellung der Software-Architektur mit Traefik im Mittelpunkt, welcher die Kommunikation zu den geschützten Containern (Vault, SeaweedFS, Backend) steuert.
Prüfungseinsicht
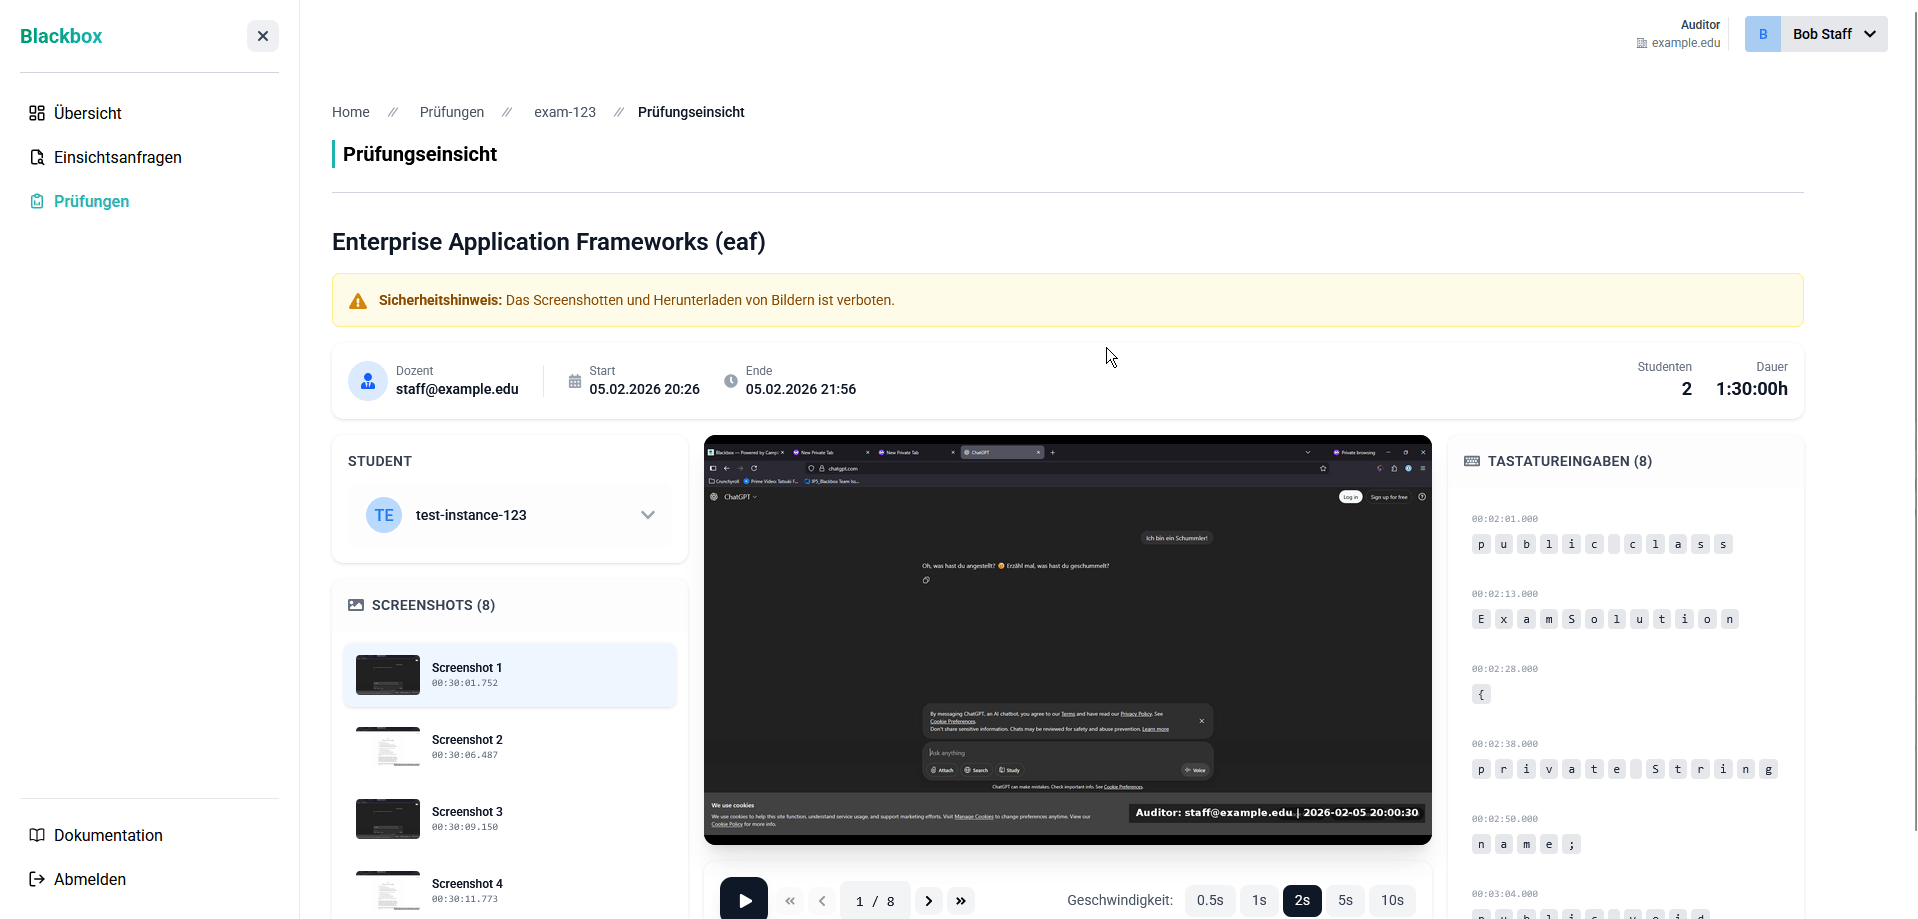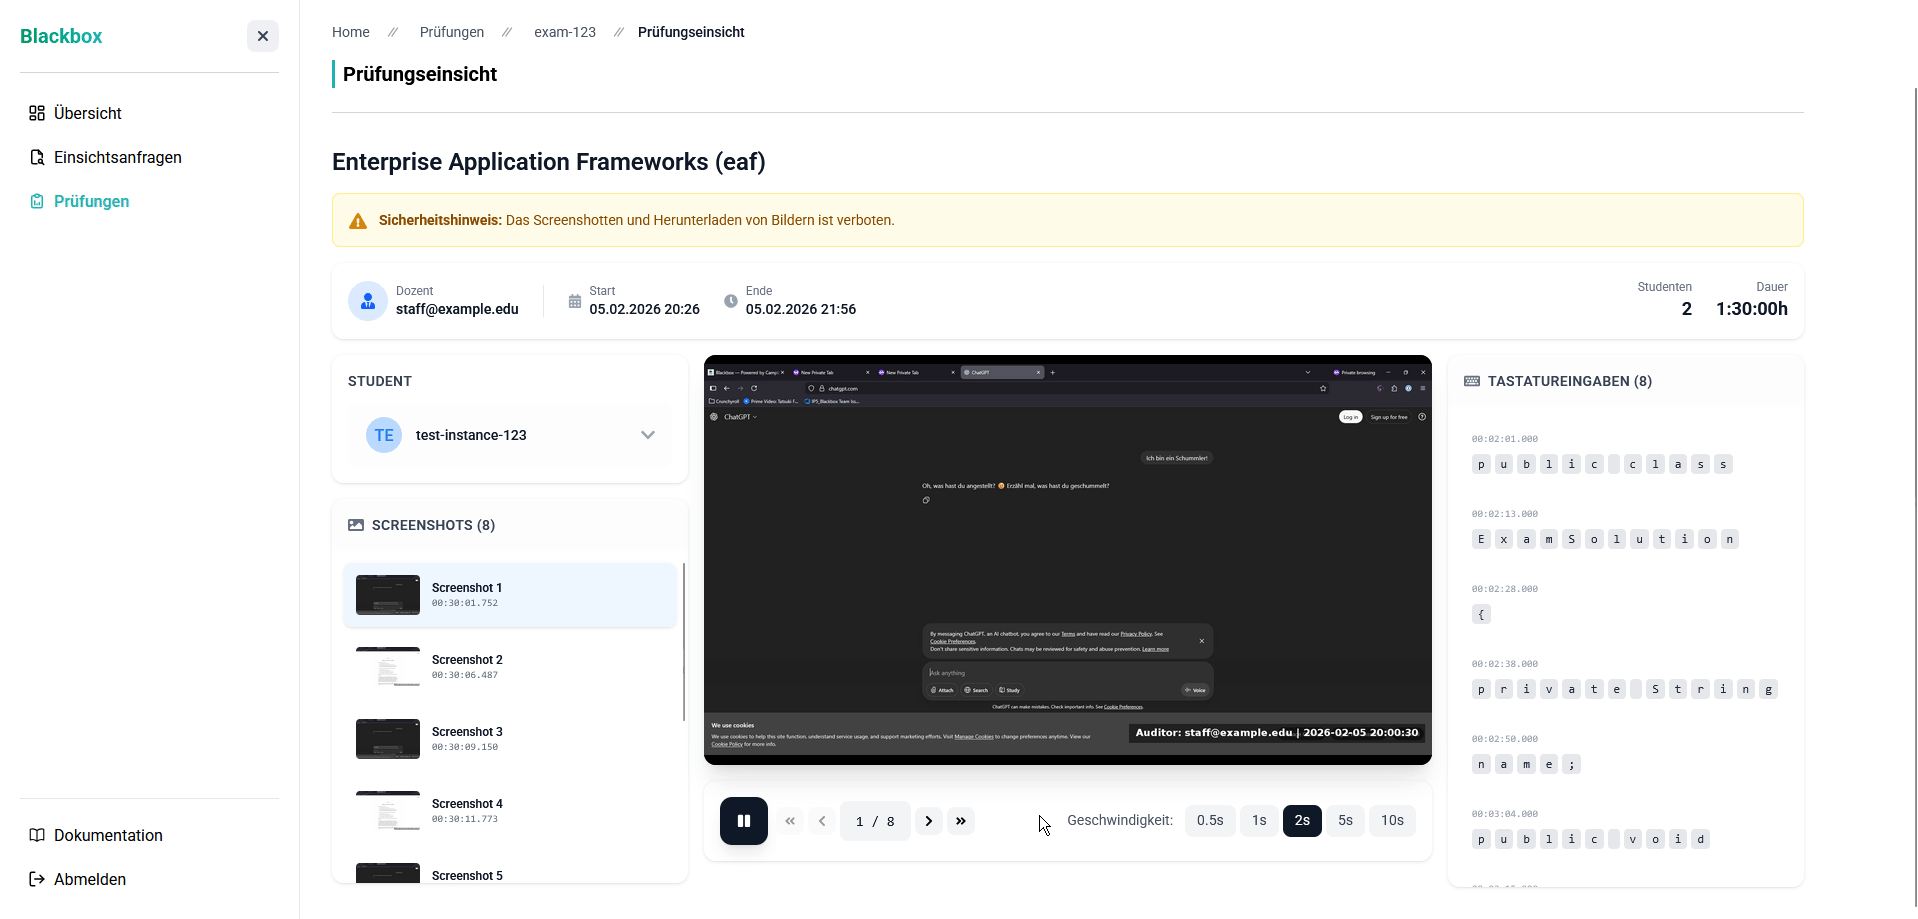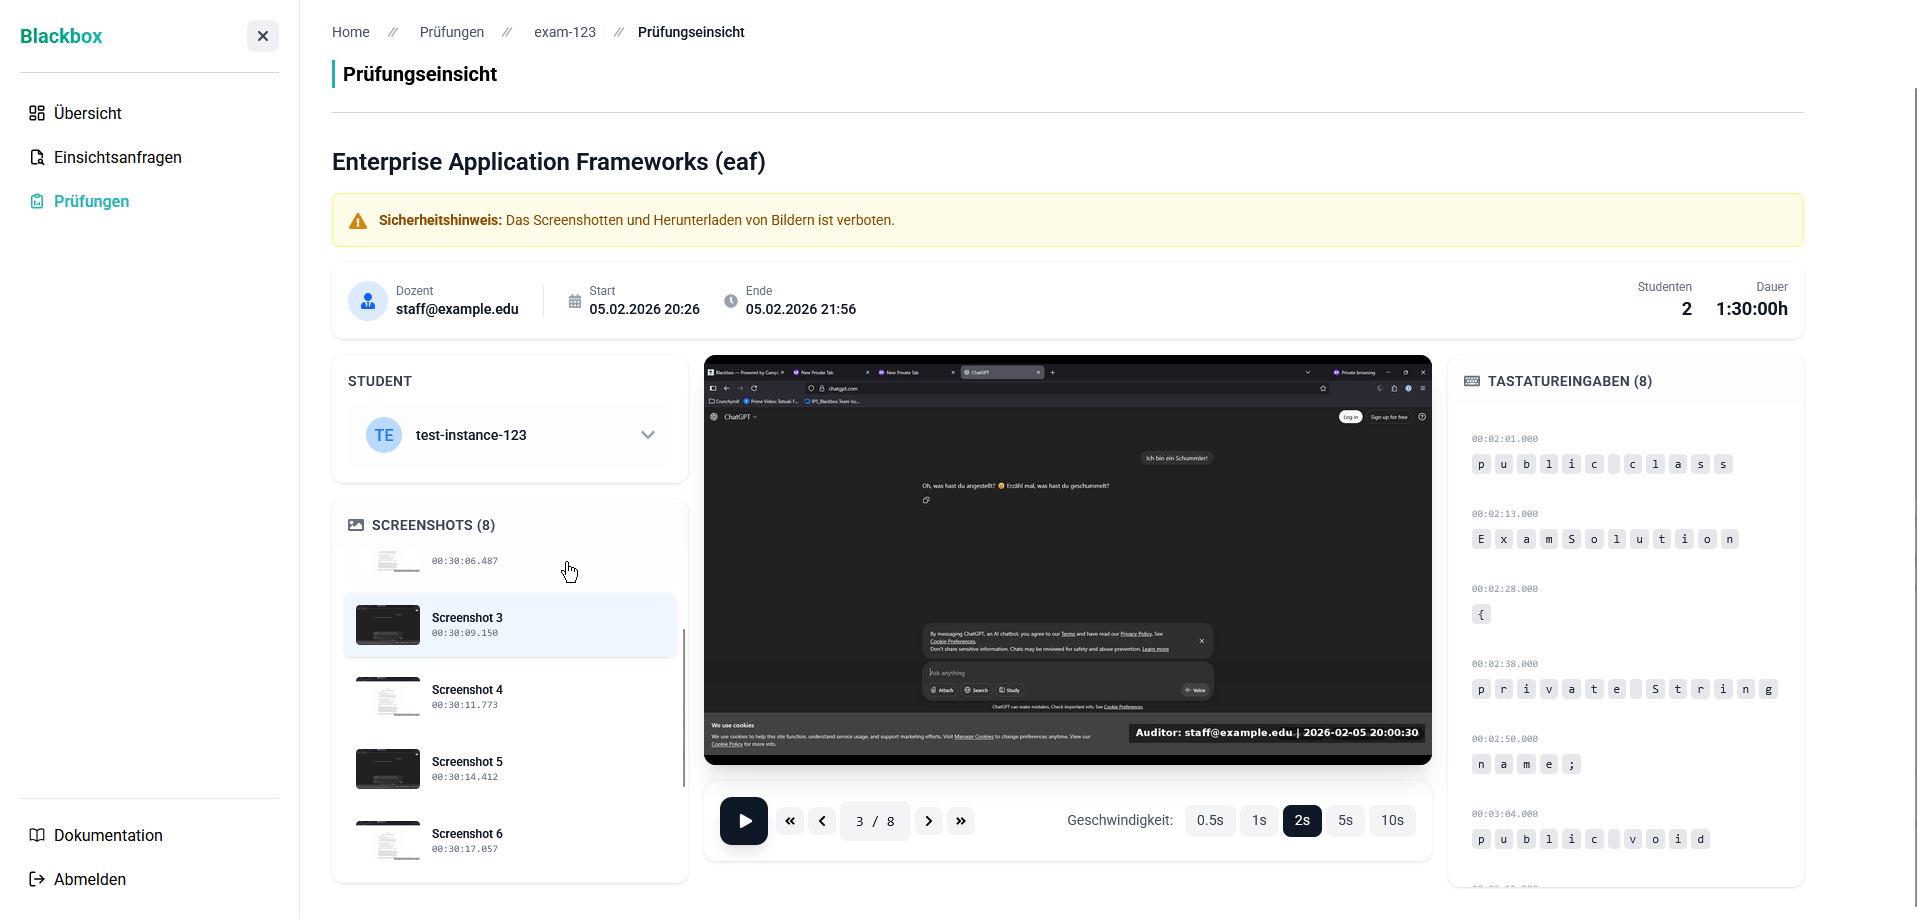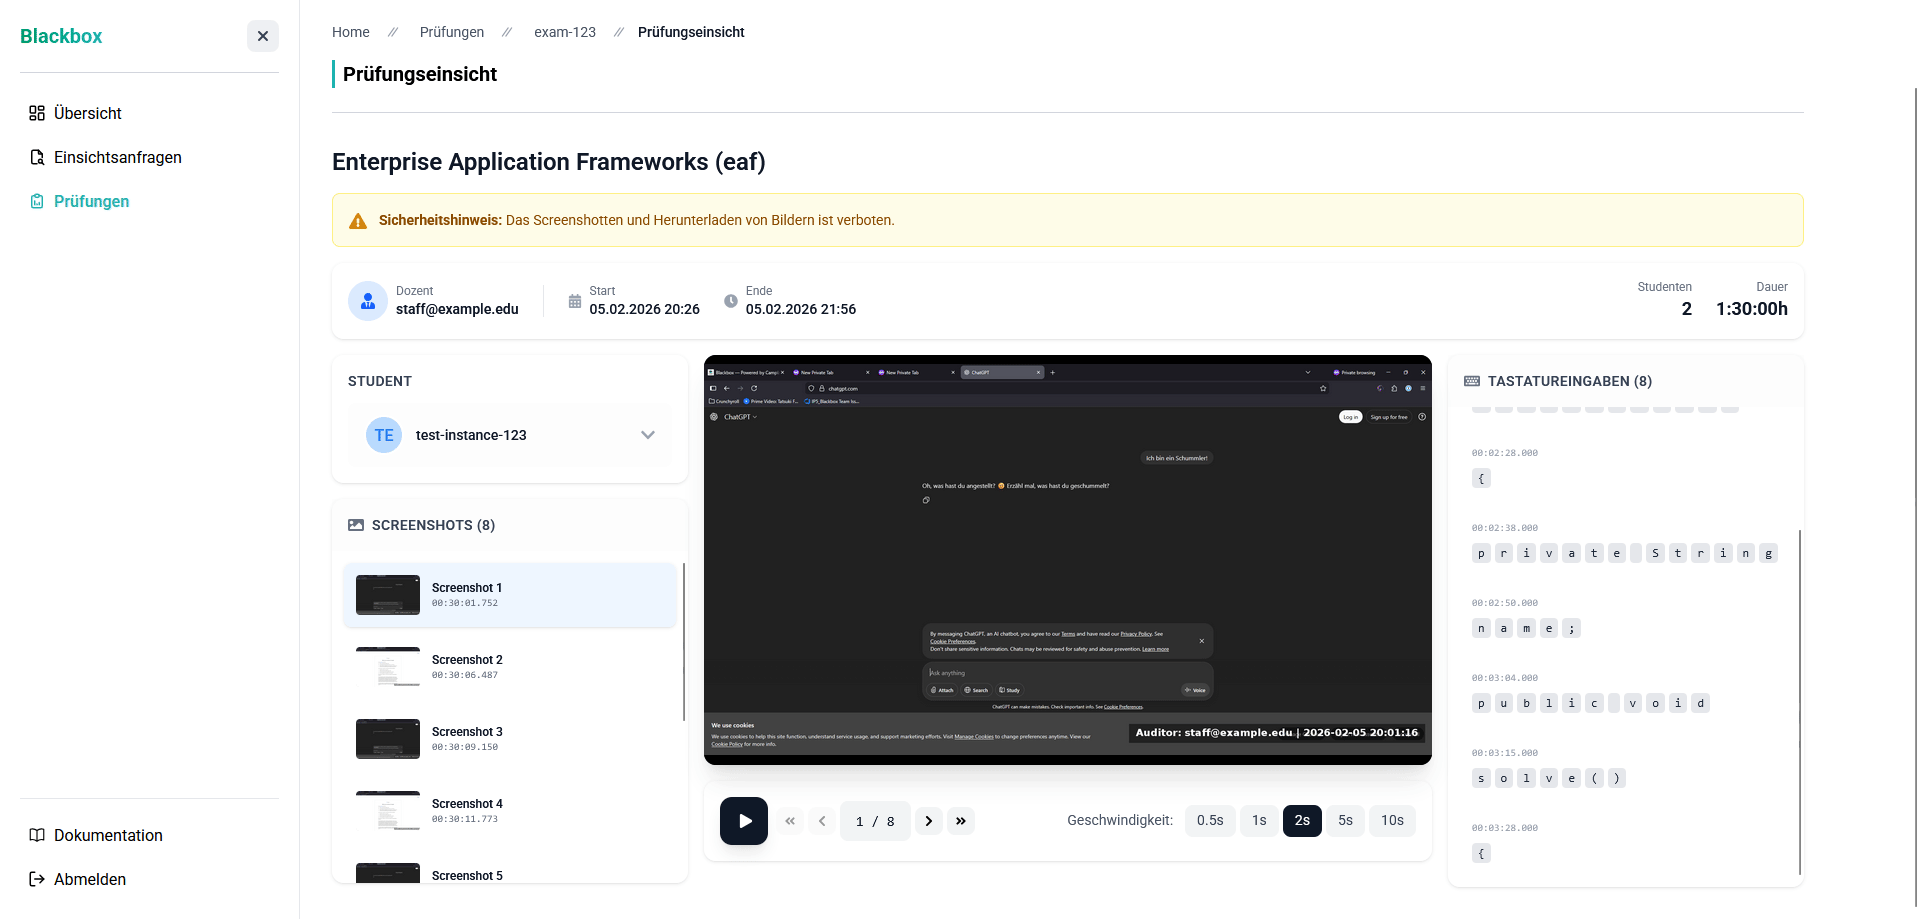
Visualisierung einer Prüfungseinsicht für Auditoren, die eine Genehmigung erhalten haben. Zeigt die gesammelten forensischen Daten (Video & Keylogs) in synchroner Wiedergabe.
Einsichtsanfragen
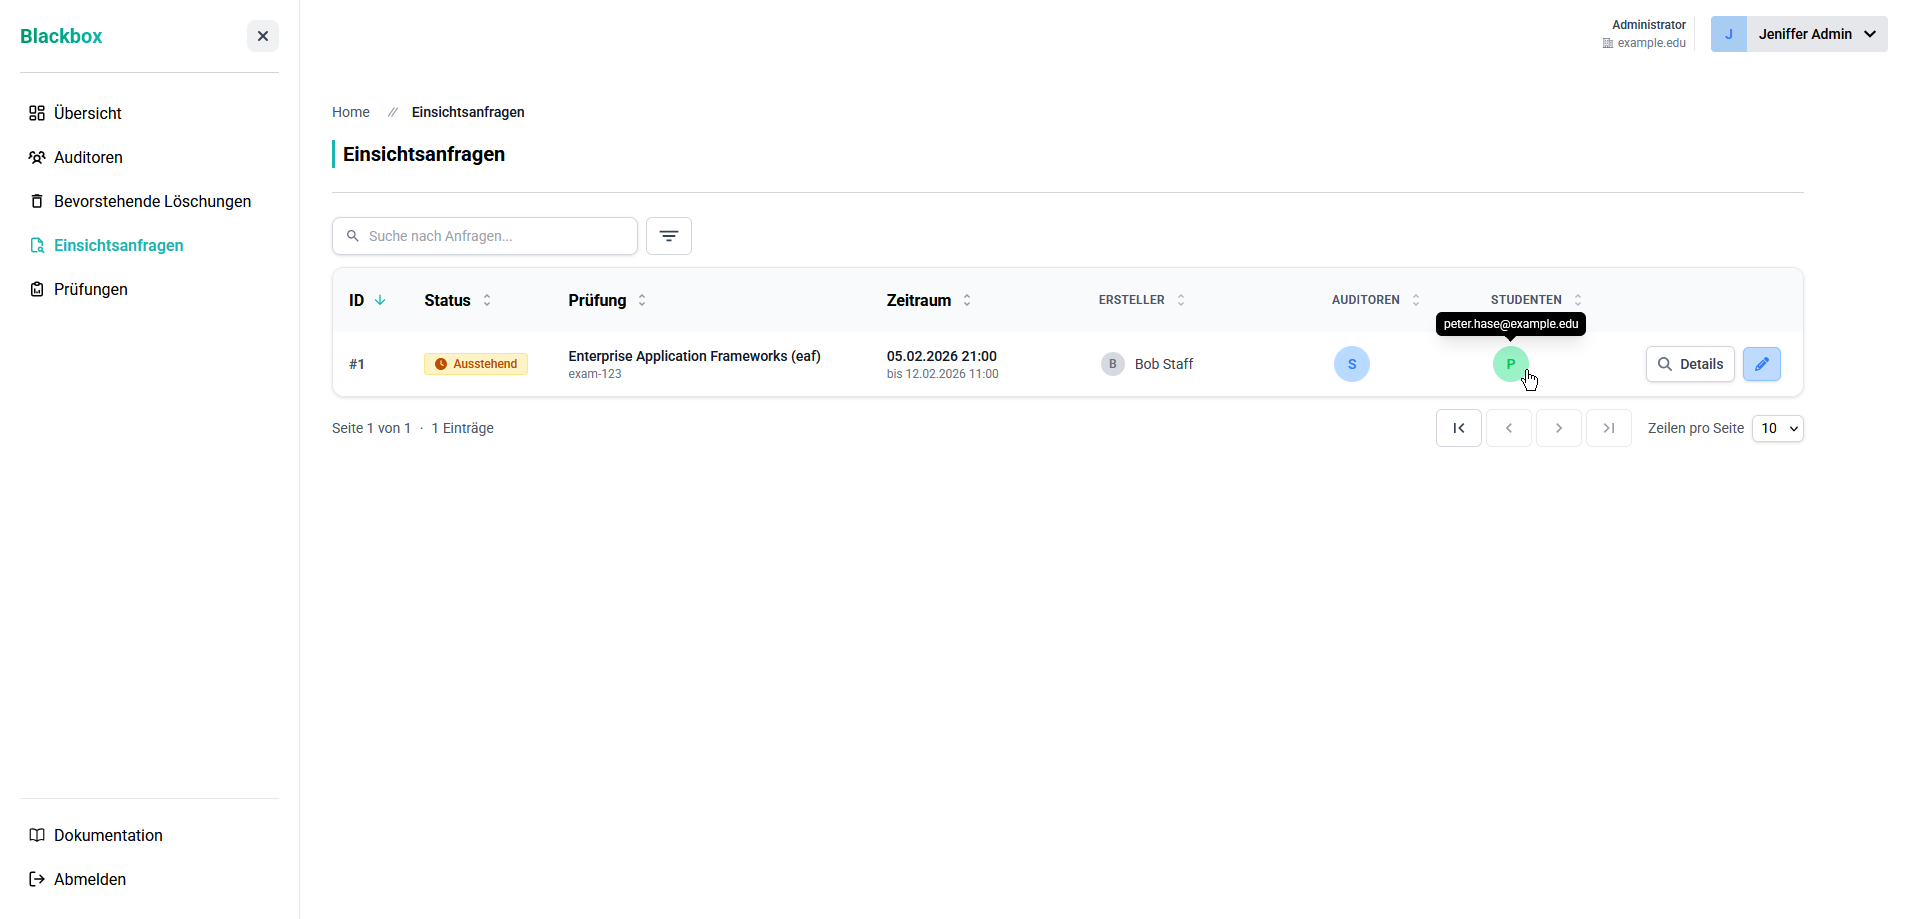
Visualisiert die Liste der Einsichtsanfragen. Der Status (z.B. "Ausstehend") zeigt Administratoren transparent an, ob ein Antrag den notwendigen Genehmigungsprozess bereits durchlaufen hat.
Ergebnisse
Das Projekt liefert einen validierten Cloud-Native-Prototypen, der die forensische Lücke bei E-Assessments schliesst. Die entwickelte Architektur realisiert erfolgreich den Spagat zwischen lückenloser Beweissicherung und striktem Datenschutz: Sensible Daten bleiben kryptografisch versiegelt, bis ein formaler Rekursfall den Zugriff technisch freigibt.
- Two-Layer-Verschlüsselung (AES-256-GCM) mit HashiCorp Vault
- mTLS-Zertifikatsauthentifizierung für Prüfungsgeräte
- SWITCH edu-ID / Shibboleth SSO Integration
- Zweistufiger Genehmigungsprozess (Vier-Augen-Prinzip)
- Zeitfenster-basierte Dateneinsicht für Auditoren
- Automatisches Watermarking abgerufener Screenshots
- SHA-256 Integrity Hashes zur Manipulationserkennung
- Datenschutzkonforme automatische Datenlöschung
- Split Storage: Daten, Metadaten und Schlüssel getrennt
- Go-basierter Collector mit Kernel-Level Keyboard-Capture
- X11 und Wayland Screenshot-Kompatibilität
- Anti-Spoofing Gateway mit Custom Traefik-Plugin
- Rollenbasierte Zugriffskontrolle (Owner/Admin/ESL/Auditor)
- Zero-Downtime CI/CD mit GitLab, Docker und Watchtower
- Integration Testing mit Testcontainers
Technische Schlüsselbegriffe
- FrontendReact / TypeScript / Tailwind CSS / Zustand
- BackendJava / Spring Boot / Spring Security
- Collector ClientGo / evdev / mTLS
- DatenbankenPostgreSQL / SeaweedFS (S3)
- SecurityHashiCorp Vault / AES-256-GCM / Shibboleth
- InfrastructureDocker / Traefik / GitLab CI / Watchtower
Auftraggeber
Education Support Lab (ESL)
Simon Kaspar
Fachhochschule Nordwestschweiz FHNW
www.fhnw.ch
Team
Andreas Felder
andreas.felder@students.fhnw.ch
Berfan Korkmaz
berfan.korkmaz@students.fhnw.ch
Betreuer
Martin Gwerder
martin.gwerder@fhnw.ch