SECAR soll durch interaktive Art Usern die möglichen Risiken eines Mobilgerätes aufzeigen.
Cybersecurity, Awareness, Mobile Geräte, Hacker, Angriffe, Interaktion, Aufklärung, Linux, Raspberry PI, TCPDump, Snort, Tkinter, Bash
SECAR soll Usern die möglichen Risiken welches Mobilgeräte mit sich bringen aufzeigen. Um dies zu erreichen soll mittels Aufzeichnung des Datenverkehrs und anschliessender Analyse, Schwachstellen in den Einstellungen des Mobiltelefon gefunden werden. Die gefundenen Schwachstellen sollen mit dazugehörigen Informationen dem User präsentiert werden, um ihn/sie auf diese aufmerksam zu machen. Zusätzlich soll pro Gerät ein Score berechnet werden, damit sich User mit ihrem Gerät einordnen können.
Mobile Geräte sind weit verbreitet und gehören für die meisten Menschen zum festen Bestandteil des Lebens. Sie werden für jegliche Aktionen genutzt sei es für die Unterhaltung, Arbeit, Kommunikation oder sicheres Anmelden via 2FA. Durch das ständige Nutzen wurde das Mobilgerät zum Alltagsgegenstand was Nachlässigkeit und Desinteresse der Sicherheit zur folge hat. Smartphones werden selten nach der Inbetriebnahme hardened, statt einen Blick in die Einstellungen zu nehmen werden die Social-Media Accounts aufgesetzt und über WhatsApp geschrieben. Aus diesen Gründen ist es wichtig Usern von Smartphones die Risiken aufzuzeigen, damit mehr auf die Sicherheit geachtet wird.
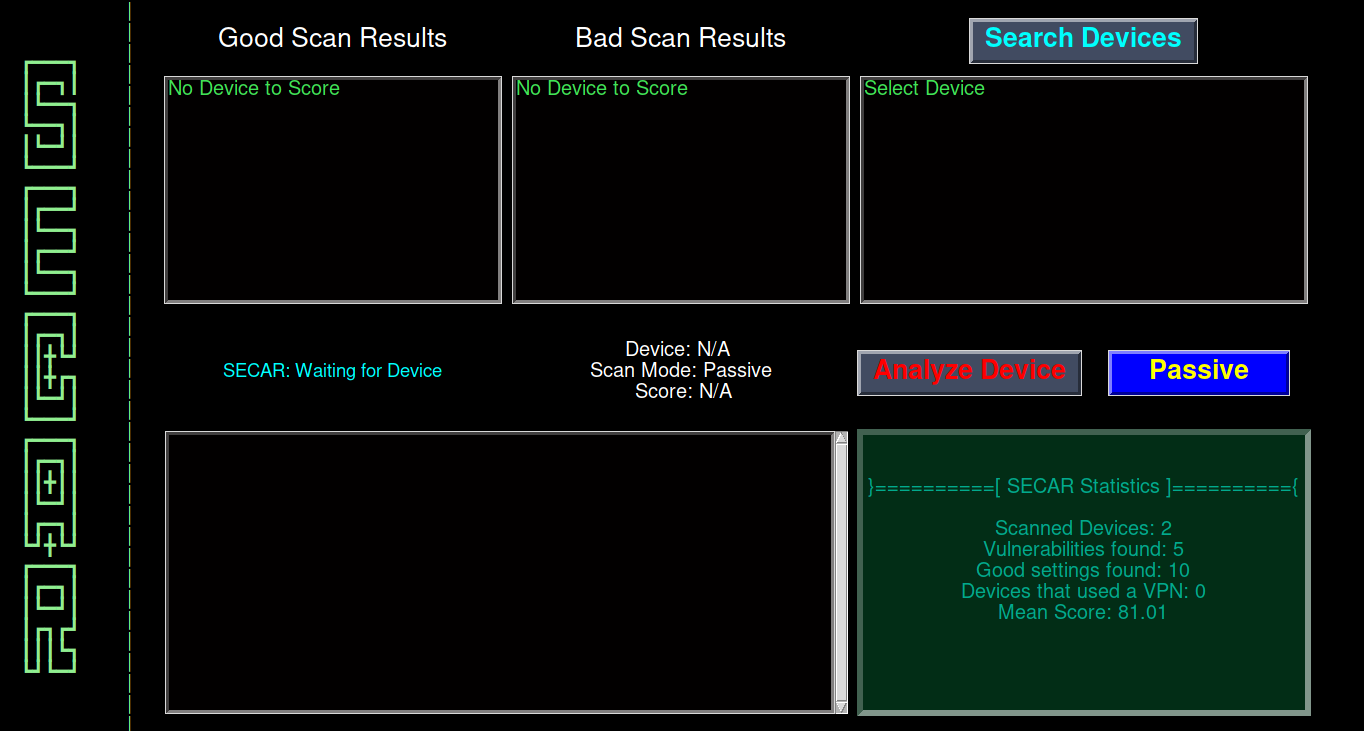
Nach einer Zeitspanne von einem Semester wurde ein funktionierender Prototyp erstellt, welcher anschließend im IP6 weitergeführt wird. Der Prototyp von SECAR lässt einen User ein Gerät auswählen, welches momentan durch einen Hotspot verbunden ist. Anschliessend wird das gewählte Gerät für eine festgelegte Zeit analysiert indem der Netzwerkverkehr aufgezeichnet wird. Ist die Aufzeichnung abgeschlossen, wird das abgespeichert Log-File analysiert durch verschiedene Tools wie, TCPDump, Snort, oder whois. Folgende Punkte werden untersucht:
Projektdauer: 1 Semester
Aufwand in Personenstunden: 360h
Teamgrösse: 2 Personen
Martin Gwerder
Sebastian Grau
Ilija Kljajic
Martin Gwerder
martin.gwerder@fhnw.ch
