Im Rahmen dieser Projektarbeit wurde für die Firma AEW Energie AG ein System zur zentralisierten Überwachung und Auswertung von Log-Meldungen eingerichtet.
Elastic Stack (Elasticsearch, Kibana, Beats), Palo Alto Networks, Windows, Schutzgeräte, Remote Terminal Unit, Grafana
Die AEW Energie AG ist ein selbstständiges Unternehmen des Kantons Aargau. Mit der sicheren und klimafreundlichen Energieversorgung leistet die AEW einen wesentlichen Beitrag zur Standortattraktivität und zur Lebensqualität in der Region. Sie strebt Klimaneutralität (Netto-Null) bis spätestens 2040 an. Als integrierter Energiedienstleister engagiert sich die AEW mit der Produktion von Strom und Wärme/Kälte sowie als führende Netzbetreiberin und Lieferantin für ihre Kunden. Für die Stromproduktion fokussiert sich die AEW auf Wasserkraft sowie Solar- und Windenergie. Zudem erbringt sie Dienstleistungen in netz- und energienahen Bereichen sowie in der Telekommunikation.
Als Betreiber von kritischen Infrastrukturen und trägt die AEW Energie AG eine hohe Verantwortung für die lückenlose Energieversorgung. Mit der zunehmenden Digitalisierung und Automatisierung industrieller Steuerungssysteme werden solche auch anfälliger für Angriffe aus dem Cyberraum. Verschiedene Ereignisse in unterschiedlichen Industrieanlagen rund um den Globus zeigten eindrücklich, welche Schäden durch Malware entstehen können.
Präventive Sicherheitsmassnahmen reichen nicht mehr aus, um die Risiken eines Cyberangriffs zu minimieren. Die Eintrittswahrscheinlichkeit, dass eine präventive Sicherheitsmassnahme überwunden werden kann, ist stark gestiegen. Durch eine Staffelung der präventiven oder passiven Sicherheitsmassnahmen kann der Angriff verzögert werden. In diesem Zusammenhang ist eine Netzwerk- und Systemvisibilität äusserst wichtig. Damit ist es möglich, einen Eindringling zu erkennen, bevor er Schaden anrichten kann. Die AEW verfügt bereits über eine hohe Netzwerk- und Systemvisibilität im Bereich der klassischen IT-Systeme. Im Bereich der Stationsleittechnik, mit einer hohen Anzahl an Embedded-Geräten, fehlt ein einheitliches Erfassen von Log-Daten.
Im Umspannwerk Kaiseraugst soll der Prototyp eines umfassenden Detektionssystems zur Erkennung von verdächtigen Systemereignissen aufgebaut werden. Die Projektphase setzt sich aus mehreren Teilzielen zusammen:
Recherchen zu vergangenen Cyberangriffen auf kritische Infrastrukturen haben gezeigt, dass sich Angreifende jeweils mehrere Wochen im Netzwerk des Opfers bewegten, um die besonders vulnerablen Geräte der kritischen Infrastruktur aufzuspüren. Ziel dieser Arbeit war es, solche lateralen Bewegungen frühzeitig zu erkennen.
In einem Rechenzentrum der AEW Energie AG wurde eine Infrastruktur für den Betrieb des Elastic-Stacks eingerichtet. Dieser zentrale Sammelpunkt für Logs verfügt über mehrere Speicherstufen, die sich in ihrer Kapazität und Geschwindigkeit unterscheiden. Dies erlaubt eine möglichst ökonomische Handhabung der grossen Menge an erwarteten Logdaten und Ereignisse.
Auf verschiedenen Systemen wurden Elastic-Agenten zum Sammeln von Logdaten ausgerollt. Zusätzlich wurden auch einzelne Netzwerkgeräte und Systeme aus der Kategorie der kritischen Infrastruktur umkonfiguriert, um deren Log-Nachrichten zentral sammeln und auswerten zu können.
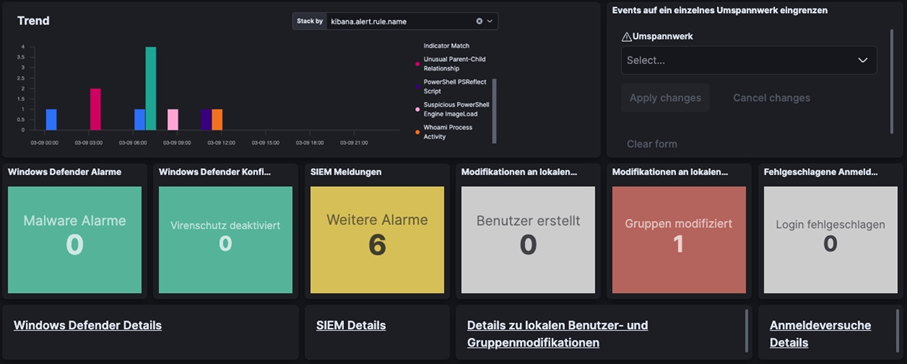
Auf einem Kibana-Dashboard wurden schliesslich diverse Szenarien wie etwa die Benutzeranmeldungen an kritischen Systemen, verdächtige Systemprozesse oder fehlgeschlagene Authentifizierungsversuche visualisiert. Mögliche Angriffsszenarien wurden auf den Systemen simuliert, wodurch jeweils eine visuelle Hervorhebung im Kibana-Dashboard oder ein zusätzlich konfigurierter Alarm ausgelöst wurde.
Das System kann in Zukunft mit geringem Aufwand auf mehrere Systeme der AEW Energie AG skaliert und zur Überwachung eingesetzt werden.
| Projekttyp: | Informatik-Projekt 5 |
| Projektdauer: | 6 Monate |
| Aufwand in Personenstunden: | 360 h |
| Teamgrösse: | 2 |
AEW Energie AG
Obere Vorstadt 40
Postfach
CH-5001 Aarau
Matthias Ledergerber
Jonas Hadorn
Prof. Dr. Peter Gysel, peter.gysel@fhnw.ch